| 📋 내용요약 • SBOM 도입은 우리 회사가 쓰는 소프트웨어 목록 정리부터 시작하면 돼요. • 그다음 납품받는 소프트웨어에 SBOM을 요청하고, 취약점이 나오면 SBOM으로 영향 범위를 확인하세요. • 국내 공공 분야는 2027년부터 공공 정보화사업을 중심으로 SBOM 제출이 단계적으로 적용될 예정이에요. |
안녕하세요, 지란지교소프트입니다. ☺️
고객사 보안 담당자가 "납품하시는 소프트웨어의 SBOM을 보내 주세요"라고 요청한다면, 바로 답할 수 있나요?
우리 회사가 쓰는 소프트웨어 목록부터 정리하고, 납품받는 소프트웨어에는 SBOM을 요청하세요. 직접 개발한 소프트웨어가 있다면 빌드할 때 SBOM이 자동으로 만들어지게 해 두면 돼요.
| 💡 SBOM이란? SBOM(Software Bill of Materials, 소프트웨어 자재명세서)은 소프트웨어 안에 어떤 오픈소스와 라이브러리가 몇 버전으로 들어 있는지 적은 부품 목록이에요. 자동차 정비 기록에 부품 번호가 남아 있으면 리콜 대상인지 바로 알 수 있는 것처럼, SBOM이 있으면 새 취약점이 발표됐을 때 우리 회사가 영향을 받는지 바로 확인할 수 있습니다. |
📌 우리 회사는 어떤 준비가 필요한가요?
소프트웨어를 사서 쓰기만 하는지, 직접 만들어 납품도 하는지에 따라 할 일이 달라져요. 아래 5단계는 국내외 SBOM 가이드와 공급망 보안 요구사항을 바탕으로 실무 담당자가 준비하기 쉽게 재구성한 체크리스트입니다. 우리 회사에 맞는 단계를 먼저 확인하세요.
| 우리 회사는 | 해당 단계 |
| 소프트웨어를 구매해서 쓴다 | 1단계, 2단계, 4단계, 5단계 |
| 소프트웨어를 개발해 납품한다 | 1~5단계 모두 (3단계 SBOM 생성 포함) |
| EU에 제품을 수출한다 | 1~5단계 모두 + 2027년 12월 11일 전까지 SBOM 기술 문서 준비 |
1단계. 우리 회사가 쓰는 소프트웨어는 무엇이 있나요?
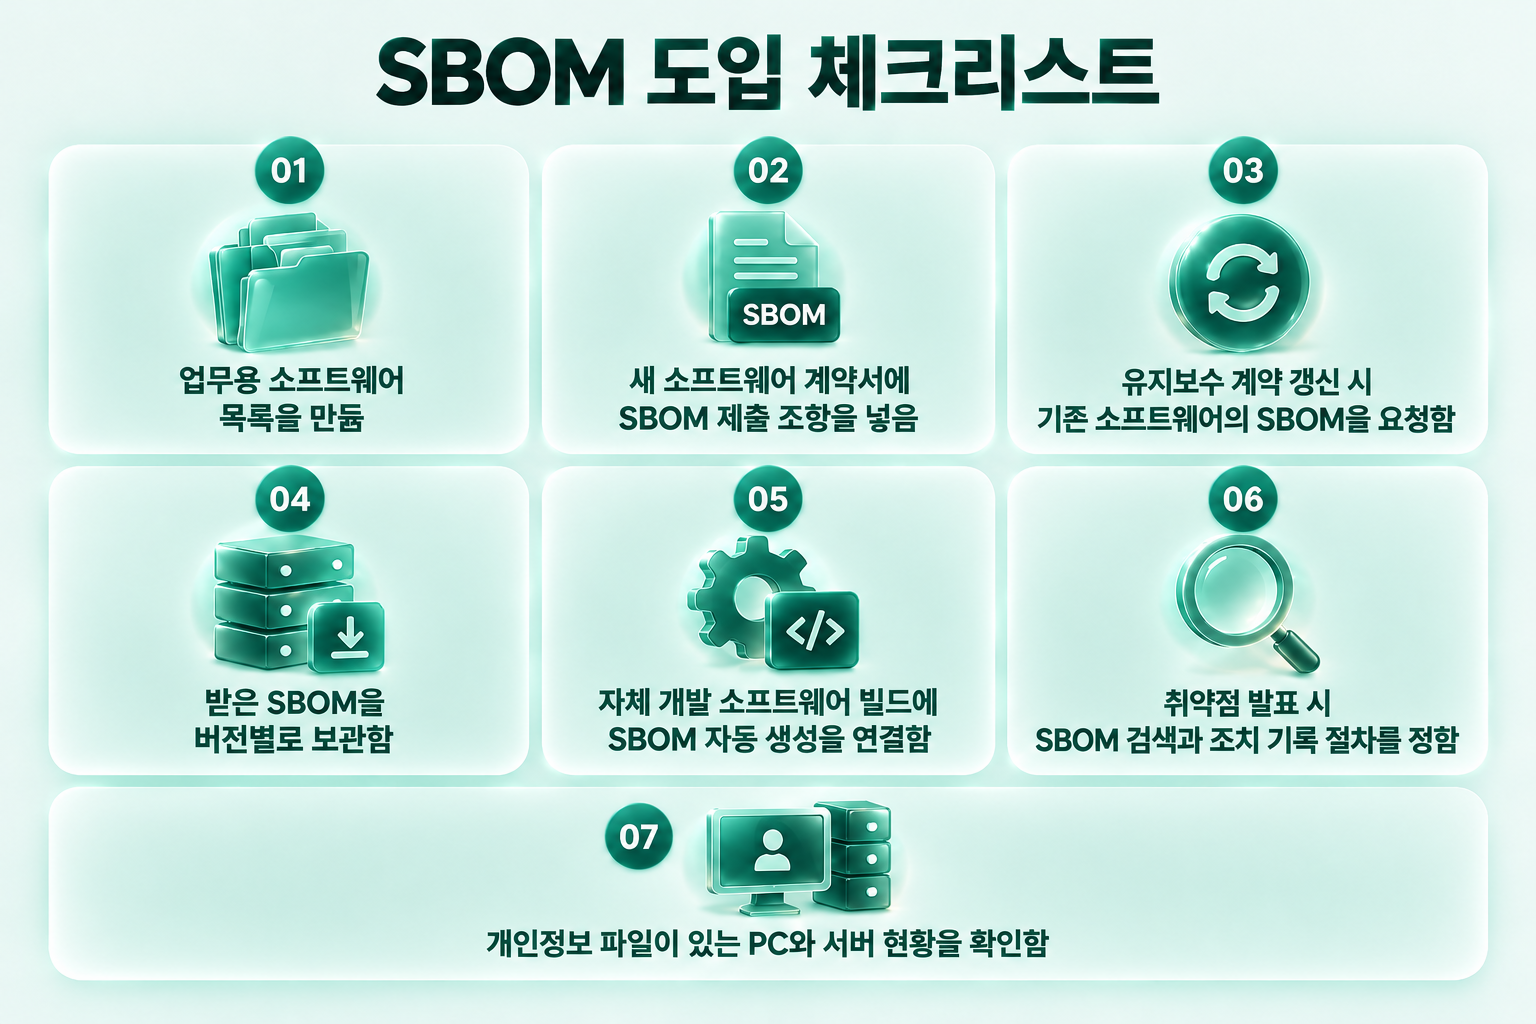
업무에 쓰는 소프트웨어 목록부터 만드세요. 이름, 버전, 공급사, 설치된 PC나 서버, 담당 부서까지 적어 두면 돼요.
처음에는 엑셀로 시작해도 괜찮아요. 그룹웨어, ERP, 보안 솔루션처럼 업무에 꼭 필요한 소프트웨어부터 적고, 직원이 개별로 설치한 프로그램은 PC 점검 때 함께 확인하세요.
2단계. 납품받는 소프트웨어에는 SBOM을 어떻게 요청하나요?
새로 계약하는 소프트웨어부터 계약서나 제안요청서(RFP)에 SBOM 제출 조항을 넣으세요. 조항에는 아래 네 가지를 담아 두면 좋아요.
- ✔ SPDX나 CycloneDX처럼 프로그램이 읽을 수 있는 형식으로 받기
- ✔ 버전이 바뀌거나 업데이트할 때마다 새 SBOM 받기
- ✔ 취약점이 발견되면 공급사가 언제까지, 어떻게 알려 줄지 정하기
- ✔ 모르는 구성요소는 빈칸 대신 '알 수 없음'으로 표시하게 하기
💡 TIP
이미 쓰고 있는 소프트웨어는 다음 유지보수 계약을 갱신할 때 SBOM 제출을 요청하면 부담이 적어요.
3단계. 직접 개발한 소프트웨어는 SBOM을 어떻게 만드나요?
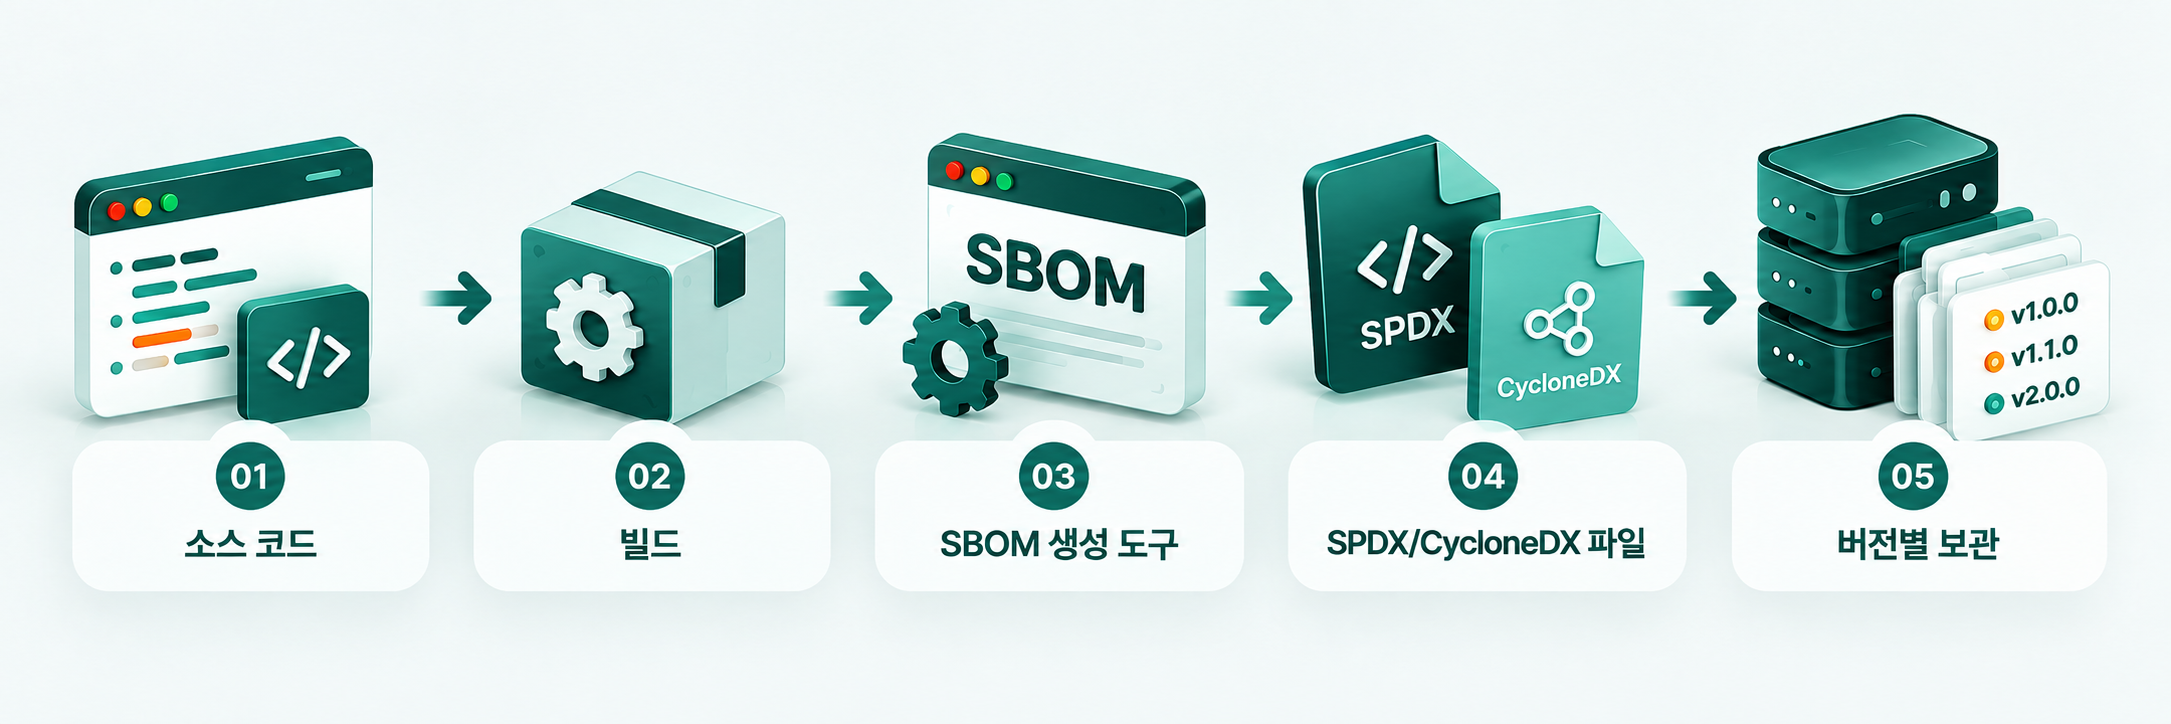
빌드할 때 SBOM이 자동으로 만들어지도록 개발 환경에 생성 도구를 연결하세요. 사람이 손으로 작성하면 버전이 바뀔 때마다 목록이 실제와 달라지기 쉬워요.
SBOM에는 구성요소 이름과 버전, 공급자·작성자 정보, 고유 식별자, 의존 관계, 라이선스, 해시값 등 최소요소를 포함해 두세요. 2026년 CISA 개정안에서는 라이선스와 Component Hash 등 새 필드가 추가됐습니다. 버전마다 SBOM을 함께 보관하면 고객사 요청에도 바로 대응할 수 있습니다.
4단계. 새 취약점이 발표되면 SBOM으로 무엇을 확인하나요?
취약한 구성요소의 이름과 버전으로 SBOM을 검색하세요. 검색 결과에 나온 소프트웨어가 조치 대상이에요.
- ✔ 취약점 공지에서 구성요소 이름과 영향받는 버전 확인
- ✔ 보관한 SBOM에서 같은 이름과 버전 검색
- ✔ 1단계 목록으로 그 소프트웨어가 설치된 PC와 서버 확인
- ✔ 공급사 패치나 임시 조치를 적용하고 날짜와 내용 기록
한 오픈소스 라이브러리 취약점 때 많은 기업이 겪었던 것처럼, 공급사마다 문의하고 서버를 하나씩 뒤지는 시간을 크게 줄일 수 있어요.
5단계. 영향받는 시스템에 개인정보가 있다면 무엇을 해야 하나요?
그 PC와 서버에 개인정보 파일이 있는지 확인하고, 유출 가능성이 있으면 개인정보 사고 대응 절차를 시작하세요.
2026년 9월 11일 시행된 개정 개인정보보호법은 일정한 경우 개인정보가 실제로 유출됐는지 확정되지 않았더라도 '유출등의 가능성'을 통지하도록 하는 제도를 도입했습니다. 시행령에 따른 통지 대상에 해당하면 정해진 기준시점부터 72시간 이내에 정보주체에게 알려야 합니다. 취약점 조치와 개인정보 확인을 따로 진행하면 대응 시간이 부족해질 수 있습니다.
👉 유출 가능성 통지 등 개정 내용은 개인정보보호법 개정 2026 총정리 | 9월 11일부터 무엇이 달라졌나요?에서 확인할 수 있어요.
✅ 담당자용 SBOM 도입 체크리스트
| ☐ 업무용 소프트웨어 목록(이름, 버전, 공급사, 설치 위치)을 만듦 ☐ 새 소프트웨어 계약서에 SBOM 제출 조항을 넣음 ☐ 유지보수 계약 갱신 때 기존 소프트웨어의 SBOM을 요청함 ☐ 받은 SBOM을 버전별로 보관함 ☐ 자체 개발 소프트웨어 빌드에 SBOM 자동 생성을 연결함 ☐ 취약점 발표 시 SBOM 검색과 조치 기록 절차를 정함 ☐ 개인정보 파일이 있는 PC와 서버 현황을 확인함 |
| ⚖️ 근거 과학기술정보통신부와 국가정보원은 2026년 6월 24일 'SW 공급망 보안 강화 로드맵'을 발표했습니다. 2027년부터 공공 정보화사업을 중심으로 보안 요구사항에 SBOM 제출이 단계적으로 도입될 예정입니다. EU 사이버복원력법(CRA)은 2027년 12월 11일부터 전면 적용되며, 제품 구성요소와 취약점 관리 요구가 강화됩니다. 👉 SBOM의 개념과 국내외 일정은 SBOM이란? SW 공급망 보안 강화 로드맵 발표에서 확인할 수 있어요. |
⁉️ 자주 묻는 질문
Q. 작은 회사도 SBOM을 준비해야 하나요?
A. 현재 발표된 정부 로드맵 기준으로는 공공 정보화사업을 중심으로 2027년부터 단계적 적용이 예고돼 있습니다. 민간 일반기업에 일괄적인 SBOM 제출 의무가 적용되는 것은 아닙니다. 다만 소프트웨어 목록 정리는 규모와 관계없이 취약점 대응의 출발점이 될 수 있습니다.
Q. 공급사가 SBOM을 줄 수 없다고 하면 어떻게 하나요?
A. 주요 오픈소스 목록과 취약점 발생 시 통보 절차라도 서면으로 받아 두세요. 다음 계약 갱신 때 SBOM 제출 조항을 넣으면 됩니다.
Q. SBOM은 어느 부서가 관리하나요?
A. 정보보호 부서가 총괄하고, 구매 부서는 계약 조항을, 개발 부서는 SBOM 생성을 맡는 방식을 권해요. 담당을 정해 두지 않으면 취약점 발표 날 서로 확인을 미루게 돼요.
Q. 엑셀로 만든 목록도 SBOM으로 인정되나요?
A. 엑셀 목록은 내부 소프트웨어 자산 현황을 정리하는 출발점으로는 활용할 수 있지만, 정식 SBOM을 대체한다고 보기는 어렵습니다. 고객사나 기관에 제출하는 경우에는 SPDX, CycloneDX처럼 기계가 읽을 수 있는 형식을 사용하는 것이 적절합니다.
SBOM 도입, 무엇부터 할지 막막하다면도입 문의 하기 > 📞 1600-9185 | ✉️ privacy@jiran.com |
이런 글은 어때요?
참고 자료
- 과학기술정보통신부, 국가정보원, 「SW 공급망 보안 강화 로드맵」 (2026.6.24)
https://www.kisa.or.kr/2060204/form?lang_type=KO&postSeq=24 - CISA 외 국제 파트너, 「2026 Minimum Elements for a Software Bill of Materials (SBOM)」 (2026.7.29)
https://www.ic3.gov/CSA/2026/260729.pdf - EU, 「Regulation (EU) 2024/2847 (Cyber Resilience Act)」
https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A32024R2847 - 국가법령정보센터, 「개인정보 보호법」 (법률 제21445호, 2026.9.11 시행)
https://www.law.go.kr/LSW/lsInfoP.do?lsiSeq=283839&efYd=20260911
| DATA INSIGHT vol.4 작성자: 지란지교소프트 데이터사업부문 [길소연 책임] | 작성일: 2026.11.05 |
근거 SW 공급망 보안 강화 로드맵(2026.6.24), CISA SBOM 최소 요소(2026.7.29), EU 사이버복원력법(Regulation (EU) 2024/2847), 개인정보 보호법(법률 제21445호, 2026.9.11 시행)
댓글