| 📋 내용요약 • 개인정보가 포함된 비정형 문서 점검은 사내에서 개인정보 파일이 쌓이는 6곳을 차례로 확인하면 돼요. • 보유 현황을 모르면 유출 사고 때 몇 명의 어떤 정보가 새어 나갔는지 알기 어려워요. • 필요 없는 파일은 지우고, 남길 파일은 보유 기간과 보호조치를 정하세요. |
안녕하세요, 지란지교소프트입니다. ☺️
우리 회사 개인정보 파일, 어디에 몇 개 있는지 바로 답할 수 있나요?
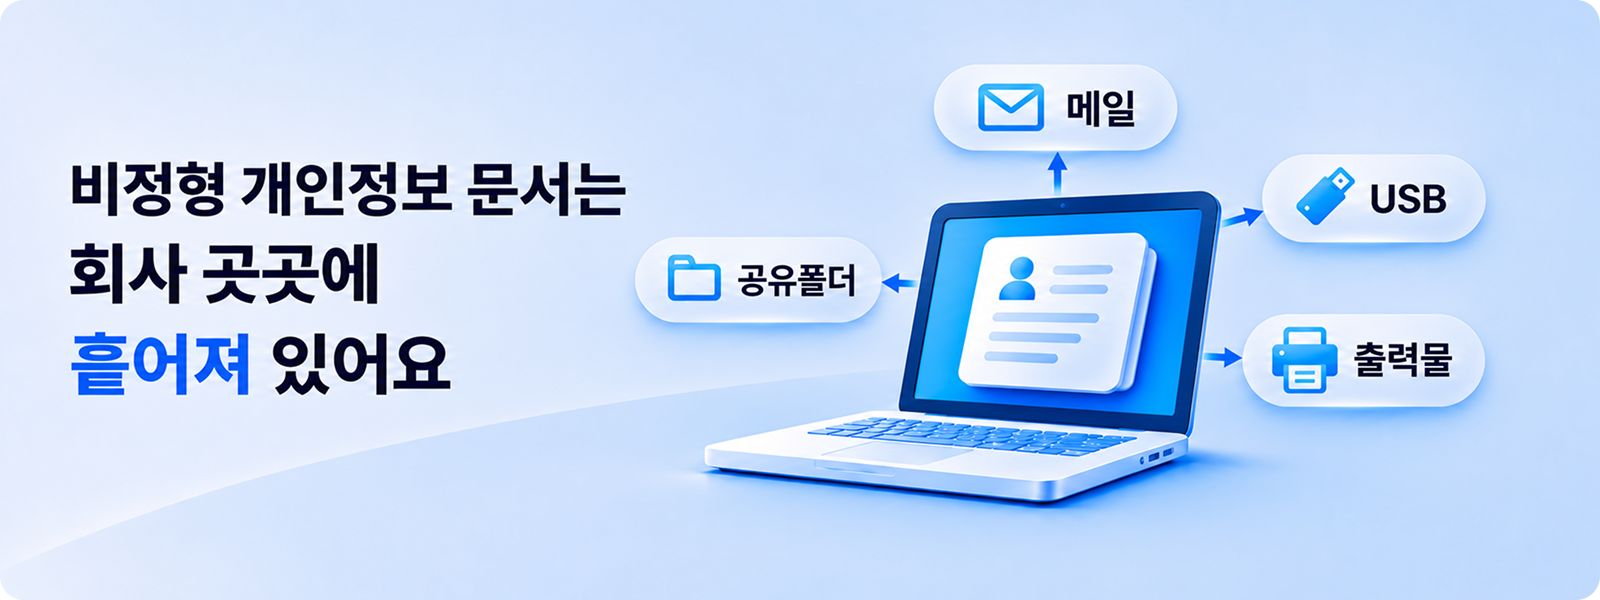
담당자에게 물으면 보통 "제 PC에 몇 개 있어요"라는 답이 돌아와요. 하지만 실제로는 지원서와 계약서, 스캔한 신분증, 내려받은 고객 명단 등이 PC와 메일함, 공유폴더, USB 등 여러 곳에 흩어져 있는 경우가 많아요. 이처럼 개인정보 문서가 어디에 얼마나 있는지 파악되지 않으면, 관리 대상에서 누락되거나 불필요한 파일이 그대로 방치될 수 있어요.
따라서 개인정보 문서가 쌓이기 쉬운 곳을 점검하고, 보유 현황을 파악해 보관할 파일과 정리할 파일을 구분하는 것이 중요해요.
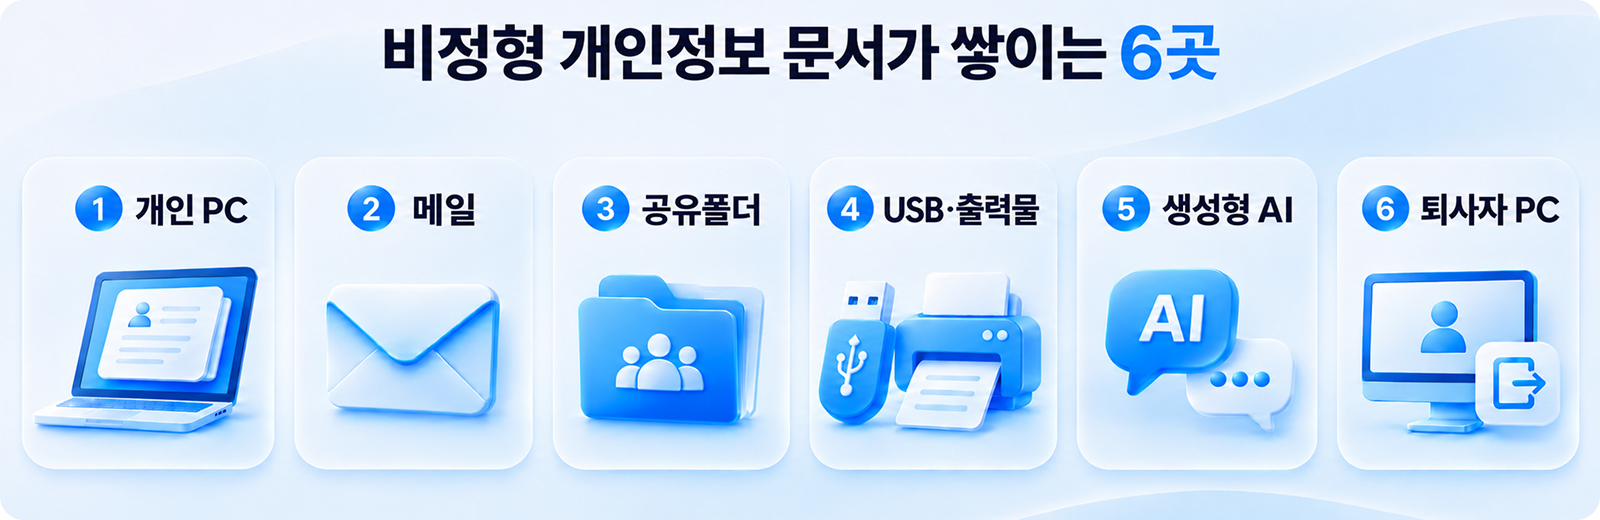
📌 개인정보가 포함된 비정형 문서 점검, 파일이 쌓이는 6곳 한눈에 보기
아래 순서대로 점검하세요. 개인정보 문서는 보통 개인 PC에서 만들어진 뒤 외부로 공유되기 때문입니다.
| 점검할 곳 | 주로 쌓이는 문서 | PC필터로 하는 일 |
| 1. 개인 PC | 지원서, 계약서 스캔본, 내려받은 명단 | 개인정보 검사, 보유 결재 |
| 2. 메일 | 첨부해 주고받은 개인정보 파일 | 파일 첨부 차단 |
| 3. 공유폴더 | 팀 공유폴더, 개인 PC 공유 설정 속 파일 | 공유폴더 생성과 접근 차단 |
| 4. USB, 출력물 | 외부 전달용 파일, 확인용 출력 | USB 승인과 차단, 마스킹 출력 |
| 5. 생성형 AI | 정리하려고 붙여넣은 개인정보 | 프롬프트 속 개인정보 차단 |
| 6. 퇴사자 PC | 인계되지 않은 개인정보 파일 | 완전 삭제 |
1단계. 각 PC에는 어떤 개인정보 문서가 있나요?
다운로드 폴더와 바탕화면, 업무 폴더부터 개인정보 검사를 돌리세요. '최종', '스캔_001'처럼 이름으로 내용을 짐작하기 어려운 파일이 많아 내용 검사가 필요합니다.
또한 엑셀과 한글 문서뿐 아니라 스캔한 PDF, 화면 캡처, 압축 파일도 점검 대상입니다.
| 🛡 필터 시리즈를 활용해요! 전체, 예약, 실시간 검사로 문서와 다중 압축 파일 속 개인정보를 찾아요. AI필터와 연동하면 스캔본과 캡처 이미지 속 개인정보도 검사합니다. |
2단계. 메일로 주고받은 개인정보 문서는 어떻게 확인하나요?
메일함에서 개인정보 파일이 첨부된 메일을 찾고, 더 이상 필요 없는 첨부파일이 있는 메일은 지우세요. 보낸 파일은 받은 사람에게도 저장본 삭제를 요청하세요. 받은 사람의 PC에도 파일이 저장되기 때문입니다.
| 🛡 PC필터를 활용해요! 메일과 메신저의 파일 첨부를 차단하거나 허용 정책을 정할 수 있어요. 개인정보가 담긴 내용을 복사해 붙여넣는 것도 클립보드에서 검출해 막습니다. |
3단계. 공유폴더와 파일서버는 어떻게 점검하나요?
공유폴더의 접근 권한부터 확인하고, 폴더 안의 개인정보 파일을 검사하세요. 특히 팀 전체가 열 수 있는 폴더라면 권한이 없는 직원도 개인정보 문서를 볼 수 있어 위험합니다.
| 🛡 필터 시리즈를 활용해요! 직원 PC에서 공유폴더를 만들거나 접근하는 것을 차단할 수 있어요. 파일서버는 SERVER필터가 서버별로 검사하여 개인정보 보유 현황을 보여 줍니다. |
4단계. USB와 출력물로 나간 개인정보 문서는 어떻게 관리하나요?
외부로 나간 파일은 누가, 언제, 어디로 가져갔는지 기록하고 파기 확인을 받으세요.
| 🛡 PC필터를 활용해요! USB와 외장하드 연결을 차단하거나, 관리자 승인을 받은 뒤에만 복사하게 할 수 있어요. 또한 출력할 때는 개인정보를 마스킹하고 워터마크를 넣어 인쇄하도록 합니다. |
5단계. 생성형 AI에 붙여넣은 개인정보는 어떻게 하나요?
개인정보를 붙여넣은 대화가 있다면 대화 기록을 지우고, 사내 생성형 AI 사용 기준을 정하세요.
| 🛡 PC필터를 활용해요! 프롬프트에 개인정보가 들어가면 요청을 차단하고 알림을 띄워요. 첨부한 이미지 속 개인정보도 AI-OCR로 검출하고, 기록은 로그로 남깁니다. |
👉 생성형 AI 사용 시 주의할 점이 궁금하다면? 생성형 AI 보안 필수 가이드, 프롬프트 유출을 막아라!
6단계. 퇴사자 PC는 초기화 전에 무엇을 확인해야 하나요?
초기화하기 전에 개인정보 파일을 검사하고, 인계해야 할 파일과 지울 파일을 나누세요. 지울 파일은 복구할 수 없게 완전 삭제해야 해요.
| 🛡 PC필터를 활용해요! 삭제할 개인정보 파일을 복구할 수 없게 완전히 삭제해요. |
7단계. 점검한 결과는 어떻게 정리하나요?
부서별로 위치, 형식, 건수, 보유 사유와 기간을 한 표에 정리하세요. 이 표가 우리 회사 개인정보 문서의 보유 현황이 됩니다.
| 부서 | 파일 수 | 주요 형식과 항목 | 보유 사유와 기간 예시 | 조치 |
| 영업팀 | 42개 | 계약서 PDF, 휴대전화번호 | 계약 관리, 계약 종료 시까지 | 보유 승인 |
| 인사팀 | 18개 | 지원서 워드 파일, 주민등록번호 | 채용 업무, 채용 절차 종료 시까지 | 암호화 |
| 마케팅팀 | 25개 | 당첨자 명단 엑셀, 이메일 | 종료된 이벤트 | 삭제 |
※ 표의 숫자와 기간은 이해를 돕기 위한 가상 예시입니다.
| 💡 건수와 정보주체 수는 달라요 검사 결과의 건수는 탐지된 개인정보 개수예요. 같은 사람이 여러 파일에 들어 있으면 중복해서 세어지죠. 유출 신고 기준(1천 명 이상)은 정보주체 수이므로, 중요한 파일은 중복을 뺀 인원을 따로 적어 두세요. |
| 🛡 PC필터를 활용해요! 보유 통계와 현황 보고서로 표를 채울 수 있어요. 파일 보유 결재를 받게 하고, 보유 기간이 지나거나 등록하지 않은 파일은 자동으로 암호화, 삭제, 격리합니다. |
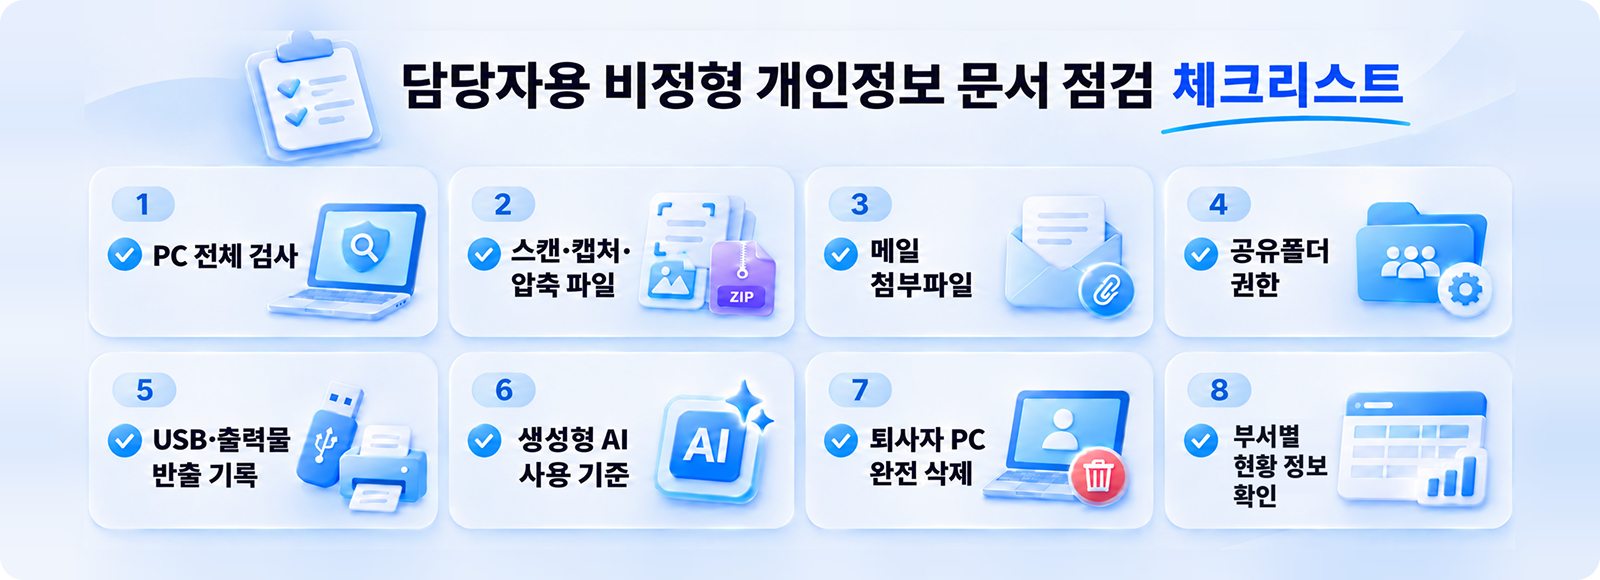
✅ 담당자용 개인정보가 포함된 비정형 문서 점검 체크리스트
| ☐ 다운로드 폴더와 업무 폴더를 포함해 PC 전체 검사를 했음 ☐ 스캔 PDF, 캡처 이미지, 압축 파일도 검사 대상에 넣었음 ☐ 개인정보 파일이 첨부된 메일을 정리하고 수신자에게 삭제를 요청했음 ☐ 공유폴더 접근 권한과 개인 PC 공유 설정을 확인했음 ☐ USB와 출력물 반출 기록, 협력사 파기 확인을 받았음 ☐ 사내 생성형 AI 사용 기준을 공지했음 ☐ 퇴사자 PC는 검사 후 파일을 완전 삭제했음 ☐ 부서별 현황 정보(위치, 형식, 건수, 보유 사유와 기간)를 확인했음 |
| ⚖️ 법 근거 개인정보보호법은 1천 명 이상의 개인정보가 유출되면 알게 된 때부터 72시간 안에 신고하도록 정하고 있어요(제34조 제4항). 「개인정보의 안전성 확보조치 기준」 개정에 따라 2026년 10월 말부터는 내부 관리계획(회사 개인정보 보호 규정)에 문서 출력과 복사, 파기 절차도 담아야 합니다. 👉 개인정보 문서의 보유 현황을 왜 알아야 하는지는 개인정보가 포함된 비정형 문서, 우리 회사에는 몇 건이나 있을까?에서 확인하세요. |
개인정보 문서의 보유 현황을 정확히 파악하려면 저장 환경과 파일 형식에 맞는 탐지 및 관리 체계가 필요합니다.
🤝 PC필터, SERVER필터, AI필터, WEB필터로 함께 점검하세요
지란지교소프트와 함께하면 개인정보가 포함된 비정형 문서를 빠짐없이 점검할 수 있어요.
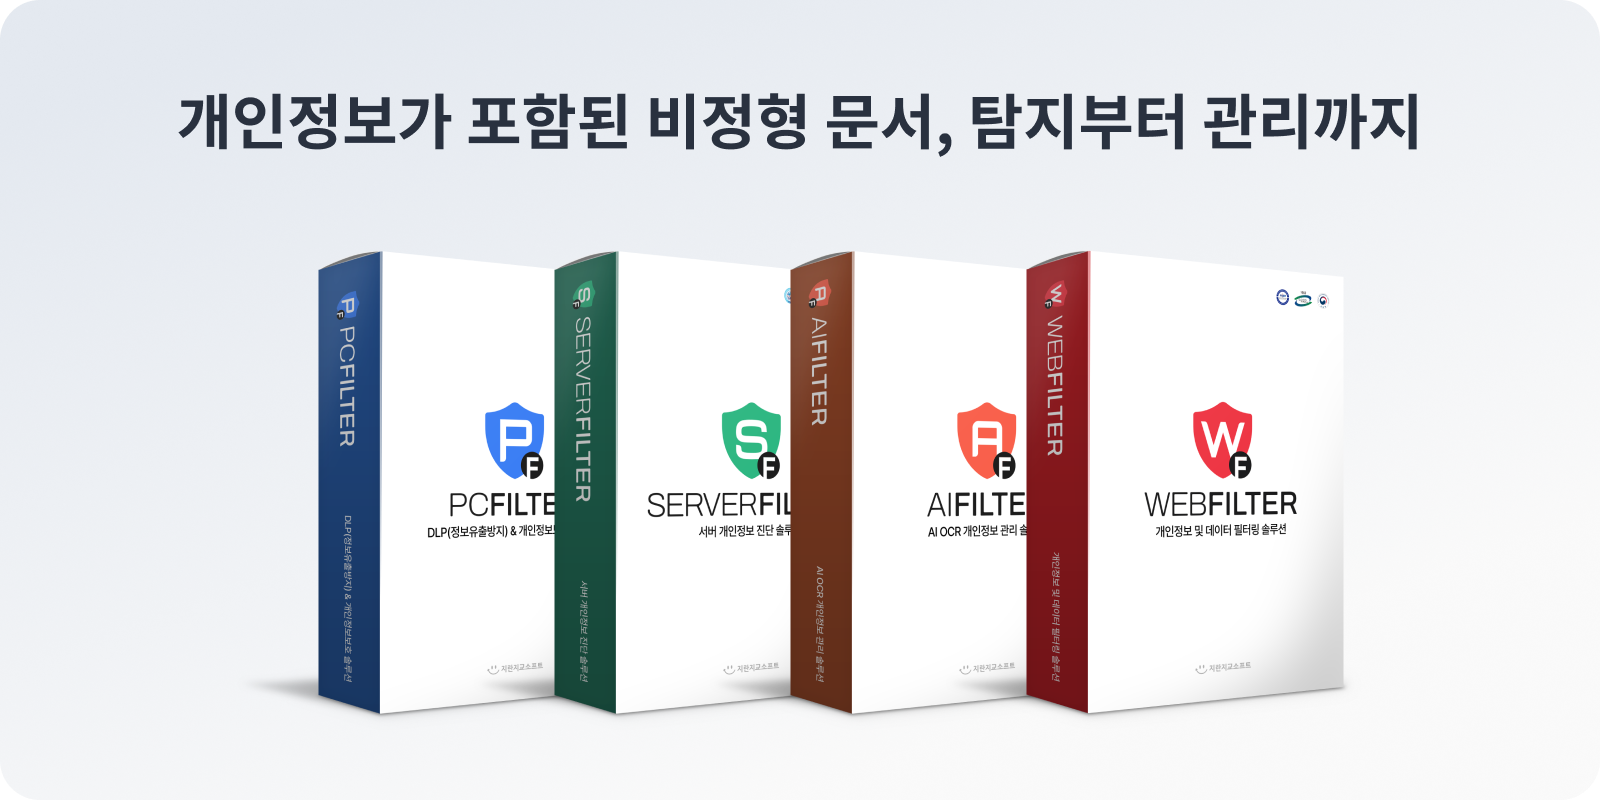
PC와 메일, USB, 출력물, 생성형 AI, 퇴사자 PC는 PC필터로 검사하고 반출을 통제할 수 있어요.
공유폴더와 파일서버는 SERVER필터, 웹 게시글과 첨부파일은 WEB필터, 스캔본과 캡처 이미지는 AI필터의 OCR로 개인정보를 찾을 수 있어요.
⁉️ 자주 묻는 질문
Q. 6곳 점검은 얼마나 자주 해야 하나요?
A. 법에 정해진 주기는 없습니다. 처음에 전체 점검을 하고, 이후에는 PC 검사를 분기나 월 단위로 예약해 두세요. 퇴사자 PC 점검은 퇴사할 때마다 하는 게 좋아요.
Q. 검사에서 찾은 파일을 바로 지워도 되나요?
A. 바로 지우지 마세요. 업무에 필요한 파일일 수 있으니 담당자에게 보유 사유를 먼저 확인하고, 목적이 끝난 파일만 복구할 수 없게 삭제하세요.
Q. 협력사에 넘긴 개인정보 문서는 어떻게 회수하나요?
A. 경품 배송이나 고객 상담 업무를 맡긴 협력사에는 업무가 끝났을 때 파기를 요청하고 파기 확인서를 받아 두세요. 개인정보 처리를 맡긴 회사는 수탁자를 교육하고 안전하게 처리하는지 감독해야 하니(제26조 제4항), 파기 절차를 위탁 계약서에 넣어 두세요.
개인정보 문서 점검, 무엇부터 할지 막막하다면도입 문의 하기 > 📞 1600-9185 | ✉️ privacy@jiran.com |
이런 글은 어때요?
- › 개인정보보호법 조항 번호 변경, 우리 회사는 어떻게 대응하나요?
- › 2026 공공기관 개인정보 유출 감점 2배 강화! 대응 전략은?
- › 보안 용어 및 개념 1탄 | 개인정보 편
참고 자료
- 개인정보보호위원회, 「개인정보의 안전성 확보조치 기준」 (고시 제2025-9호, 2025.10.31)
https://www.law.go.kr/행정규칙/개인정보의안전성확보조치기준 - 국가법령정보센터, 「개인정보 보호법」 (법률 제21445호, 2026.9.11 시행)
https://www.law.go.kr/LSW/lsInfoP.do?lsiSeq=283839&efYd=20260911
| DATA INSIGHT vol.5 작성자: 지란지교소프트 데이터사업부문 [서유리 선임] | 작성일: 2026.11.11 |
근거 개인정보 보호법(법률 제21445호, 2026.9.11 시행), 개인정보의 안전성 확보조치 기준(고시 제2025-9호)
'보안 솔루션 > 피씨필터' 카테고리의 다른 글
| 개인정보보호법 조항 번호 변경, 우리 회사는 어떻게 대응하나요? (0) | 2026.10.28 |
|---|---|
| 우리 기관이 준비할 N2SF 대응 체크리스트 (1) | 2026.10.21 |
| 2026 개인정보보호법 개정 총정리 | 9월 11일부터 무엇이 달라졌나요? (0) | 2026.10.14 |


댓글